Maintenance d’un site WordPress : ce que doit couvrir un contrat
La maintenance d’un site WordPress couvre mises à jour, sauvegardes, sécurité et surveillance. Ce qu’un contrat doit inclure, et ce qui arrive sans.

Sommaire
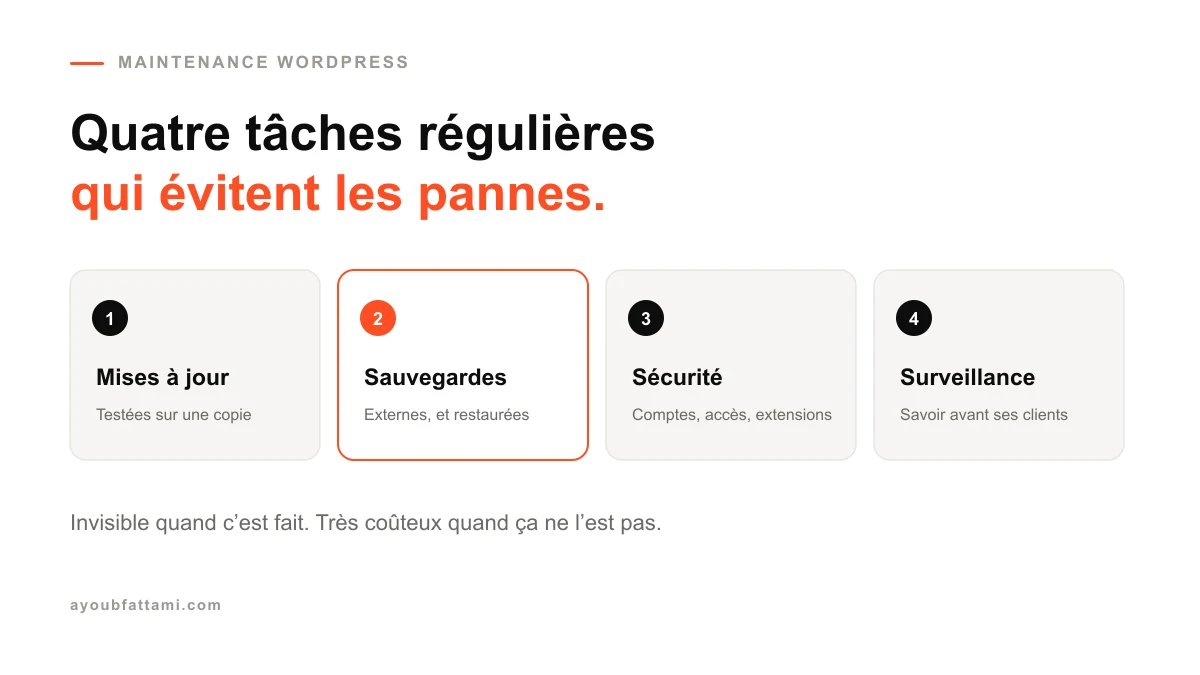
La maintenance d’un site WordPress regroupe quatre tâches régulières : les mises à jour, les sauvegardes, la sécurité et la surveillance. Sans elles, un site ne tombe pas en panne d’un coup : il se dégrade lentement, jusqu’au jour où une mise à jour le casse, où une faille est exploitée, ou où l’hébergeur arrête de faire tourner une version de PHP trop ancienne.
Ce guide détaille ce que chaque tâche implique vraiment, à quelle fréquence la faire, ce qu’un contrat de maintenance sérieux doit contenir, et les promesses qui doivent t’alerter.
Qu’est-ce que la maintenance d’un site WordPress ?
La maintenance est l’entretien préventif d’un site : tout ce qu’on fait régulièrement pour qu’il reste sûr, rapide et fonctionnel, avant que quelque chose ne casse.
WordPress est un logiciel vivant. Son cœur, ton thème et chacune de tes extensions sont développés par des équipes différentes, qui publient des corrections et des nouveautés à leur propre rythme. Ton site est la somme de toutes ces pièces, et il ne fonctionne que tant qu’elles restent compatibles entre elles.
La maintenance consiste à garder cet ensemble à jour, sauvegardé, protégé et surveillé. C’est l’équivalent de l’entretien d’une voiture : invisible quand il est fait, très coûteux quand il ne l’est pas.
Pourquoi un site WordPress ne peut pas rester sans entretien
Parce que son environnement bouge, même si toi tu ne touches à rien.
Chaque mois, des failles de sécurité sont découvertes dans des extensions populaires. Elles sont corrigées, puis rendues publiques. À partir de ce moment, des robots parcourent le web à la recherche des sites qui n’ont pas appliqué la correction. Un site non mis à jour ne devient pas vulnérable d’un coup : il le devient au rythme des publications de failles.
L’hébergeur bouge aussi. Les versions de PHP, le langage qui fait tourner WordPress, ont une durée de vie limitée. Quand une version n’est plus maintenue, les hébergeurs finissent par la retirer, et un site qui n’a jamais été mis à jour peut refuser de fonctionner sur la version suivante.
Le cas typique que je traite : un site créé il y a trois ou quatre ans, jamais retouché depuis la livraison, qui tombe le jour où l’hébergeur migre ses serveurs. Il ne s’agit alors plus de faire une mise à jour, mais de rattraper quatre ans de retard d’un coup, avec des extensions abandonnées à remplacer. C’est un chantier, là où un entretien régulier aurait pris quelques minutes chaque semaine.
Les mises à jour : cœur, thème, extensions, PHP
Il y a quatre choses à tenir à jour, et elles ne se traitent pas de la même façon.
Le cœur de WordPress. Depuis longtemps, WordPress applique automatiquement ses mises à jour mineures, celles qui corrigent des failles. Les versions majeures, elles, se déclenchent manuellement ou selon ta configuration. La procédure officielle est décrite dans la documentation de WordPress sur les mises à jour.
Les extensions, qui sont de loin la première source de failles et d’incompatibilités. Chaque extension est une porte d’entrée potentielle : moins tu en as, mieux ton site se porte.
Le thème, surtout s’il a été modifié directement plutôt que via un thème enfant. Un thème modifié à la main perd ses modifications à chaque mise à jour, ce qui pousse beaucoup de propriétaires à ne plus jamais le mettre à jour.
La version de PHP, qui se règle chez l’hébergeur et qu’on oublie presque toujours. Une version récente est plus sûre et plus rapide.
La règle d’or qui évite l’essentiel des pannes : mettre à jour sur une copie du site d’abord. On applique les mises à jour sur un site de test identique, on vérifie que les pages, les formulaires et le tunnel de commande fonctionnent, puis on reproduit en production. Tout mettre à jour d’un coup, directement sur le site en ligne, est la première cause de pannes que je répare.
Les sauvegardes : la seule assurance qui marche vraiment
Une sauvegarde est la seule chose qui te permet de revenir en arrière après une mise à jour ratée, un piratage ou une erreur de manipulation. Encore faut-il qu’elle soit bien faite.
Une sauvegarde WordPress complète comprend deux parties : les fichiers, c’est-à-dire le cœur, le thème, les extensions et surtout les images téléversées, et la base de données, qui contient tous tes textes, tes pages, tes commandes et tes réglages. L’une sans l’autre ne permet pas de restaurer le site.
Trois règles font la différence entre une vraie sauvegarde et une illusion.
Elle est stockée ailleurs. Une sauvegarde gardée sur le même serveur que le site disparaît avec lui si l’hébergement tombe, ou se retrouve chiffrée en même temps que le site lors d’une attaque.
Elle est régulière. Sa fréquence dépend de la vitesse à laquelle ton site change : chaque jour pour une boutique qui reçoit des commandes, chaque semaine pour un site vitrine qu’on modifie rarement.
Elle a été restaurée au moins une fois. C’est la règle que presque personne n’applique, et c’est la plus importante. Une sauvegarde jamais restaurée est une supposition. J’ai déjà vu des sauvegardes automatiques tourner pendant des mois en produisant des fichiers vides, sans que personne ne le remarque, jusqu’au jour où on en a eu besoin.
La règle des trois copies
Une méthode simple, utilisée bien au-delà de WordPress, résume ce qu’est une sauvegarde fiable : trois copies de tes données, sur deux supports différents, dont une hors du lieu où tourne le site.
Concrètement, pour un site WordPress, ce sont le site lui-même, une sauvegarde automatique envoyée vers un stockage externe, et une seconde copie conservée ailleurs, par exemple dans ton propre espace de stockage. Si l’hébergeur tombe, la copie externe te sauve. Si le prestataire qui gère cette copie disparaît, ta propre copie te sauve.
Garde aussi plusieurs versions dans le temps, pas seulement la dernière. Un piratage discret peut rester invisible plusieurs semaines : si tu ne conserves que la sauvegarde d’hier, tu restaures un site déjà infecté. Plusieurs points de restauration étalés sur un mois te permettent de revenir à un état sain, et de choisir lequel.
La sécurité au quotidien
La sécurité d’un site WordPress ne repose pas sur une extension miracle, mais sur une série de réglages simples, tenus dans la durée.
- Des mots de passe forts et uniques pour chaque compte administrateur, et la double authentification activée.
- Le moins de comptes administrateurs possible. Chaque rédacteur n’a pas besoin des pleins pouvoirs.
- Aucune extension ni thème téléchargé en version « gratuite » d’un produit payant. C’est l’une des voies d’infection les plus courantes.
- Le retrait des extensions désactivées qui ne servent plus : désactivée ne veut pas dire inoffensive si le fichier reste sur le serveur.
- Des droits de fichiers corrects sur le serveur, et le fichier de configuration protégé.
WordPress publie lui-même ses recommandations de durcissement dans son guide d’administration avancée sur la sécurité. C’est la référence à suivre, bien avant les listes d’astuces qu’on trouve partout.
Et si malgré tout le site est compromis, la procédure de nettoyage est détaillée dans le guide site WordPress piraté : que faire. Tu verras qu’une bonne sauvegarde y change tout.
La surveillance : savoir avant ses clients
Le pire moment pour apprendre que ton site est en panne, c’est quand un client te l’écrit. La surveillance sert à le savoir avant lui.
La disponibilité. Un service de surveillance consulte ton site à intervalles réguliers et te prévient s’il ne répond plus. C’est simple, peu coûteux et ça évite de perdre une journée de demandes sans le savoir.
Les formulaires. Un site peut s’afficher parfaitement alors que son formulaire de contact n’envoie plus rien depuis des semaines. C’est l’une des pannes les plus fréquentes et les plus coûteuses, parce qu’elle est silencieuse. Le guide sur le formulaire WordPress qui n’envoie pas les messages explique pourquoi et comment la détecter.
Le certificat SSL, qui doit être renouvelé. Un certificat expiré affiche un avertissement de sécurité qui fait fuir la majorité des visiteurs.
Les signaux de Google. La Search Console te prévient si ton site est signalé comme dangereux ou si des pages disparaissent de l’index. C’est souvent le premier endroit où un piratage discret se révèle.
L’important n’est pas d’avoir des alertes, mais qu’elles arrivent à quelqu’un qui les lit. Une alerte envoyée à une adresse que plus personne ne consulte, ou noyée parmi cent notifications automatiques, ne protège de rien. Décide qui reçoit quoi, et vérifie une fois par trimestre que les alertes arrivent toujours à la bonne personne.
La performance, qui se dégrade toute seule
Un site ne devient pas lent en un jour. Il le devient par accumulation : une extension de plus, des images non compressées ajoutées au fil des articles, une base de données qui grossit de révisions et de données temporaires jamais nettoyées.
La maintenance inclut donc un contrôle régulier de la vitesse, du poids des pages et de l’état de la base de données. Les mesures que regarde Google sont expliquées dans le guide sur les Core Web Vitals, et le diagnostic d’un site WordPress lent détaille les corrections dans l’ordre.
Le calendrier d’une maintenance sérieuse
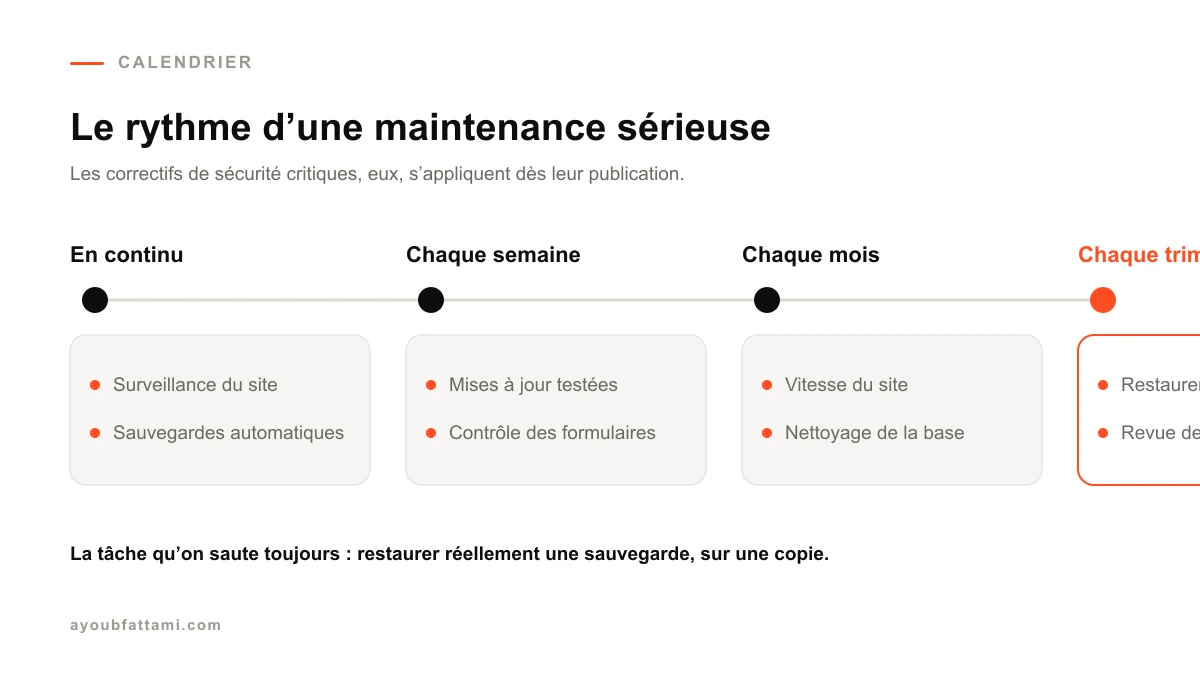
Toutes les tâches n’ont pas la même fréquence. Voici le rythme que j’applique, à adapter selon la taille et l’activité du site.
| Fréquence | Tâches |
|---|---|
| En continu | Surveillance de la disponibilité, sauvegardes automatiques |
| Chaque semaine | Mises à jour testées sur une copie, vérification des formulaires |
| Chaque mois | Contrôle de la vitesse, nettoyage de la base, revue des comptes utilisateurs |
| Chaque trimestre | Test de restauration d’une sauvegarde, revue des extensions, version de PHP |
| Dès publication | Correctifs de sécurité critiques |
Le point le plus important du tableau est la ligne trimestrielle : restaurer réellement une sauvegarde, sur une copie, pour vérifier qu’elle fonctionne. C’est la tâche qu’on saute toujours, et c’est celle qui sauve un site le jour où tout le reste a échoué.
Ce que doit contenir un contrat de maintenance
Si tu confies la maintenance à un prestataire, le contrat doit être précis. Un contrat vague protège le prestataire, pas toi.
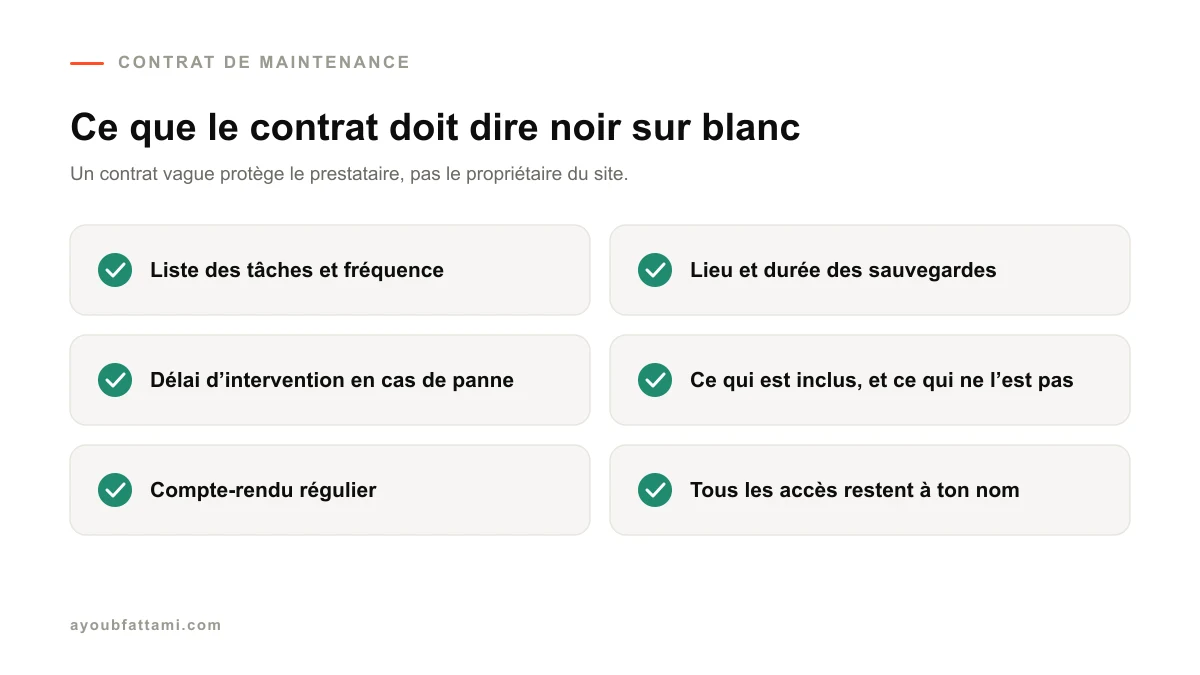
- La liste des tâches, avec la fréquence de chacune, pas seulement « maintenance du site ».
- Où sont stockées les sauvegardes, pendant combien de temps, et à quelle fréquence elles sont testées.
- Le délai d’intervention en cas de panne ou de piratage, et ce qui se passe en dehors des heures ouvrées.
- Ce qui est inclus et ce qui ne l’est pas. Une mise à jour est incluse ; la refonte d’une page, en général non. Le contrat doit le dire.
- Un compte-rendu régulier de ce qui a été fait : mises à jour appliquées, incidents, sauvegardes vérifiées.
- La propriété des accès. Tu dois garder tous les accès à ton site, ton hébergement et ton nom de domaine, même pendant le contrat.
- Les conditions de sortie, pour pouvoir changer de prestataire sans perdre tes sauvegardes ni ton historique.
Un prestataire sérieux n’a aucune raison de refuser de mettre ces points par écrit. S’il refuse, c’est une réponse en soi.
Maintenance ou dépannage : ce que coûte vraiment l’absence d’entretien
La comparaison est simple, et elle joue presque toujours en faveur de la maintenance.
Une mise à jour testée sur une copie prend quelques minutes. Réparer un site cassé par une mise à jour appliquée sans précaution peut prendre une journée. Nettoyer un site piraté, trouver la faille, lever les alertes de Google et reconstruire la confiance des visiteurs peut prendre bien davantage, sans compter les demandes perdues pendant ce temps.
Il y a aussi un coût invisible. Un site bien entretenu se répare vite quand il casse, parce que les sauvegardes existent et que l’historique est connu. Un site négligé se répare lentement, parce qu’on commence par découvrir ce qu’il contient.
Si ton site est déjà en panne ou piraté, ce n’est plus le moment de lire un guide de prévention : c’est un dépannage WordPress qu’il faut, et l’ordre des opérations compte.
La maintenance d’une boutique WooCommerce : les points en plus
Une boutique en ligne demande tout ce qui précède, avec des exigences plus fortes, parce qu’une panne y coûte des ventes à chaque heure.
Les sauvegardes doivent être plus fréquentes. Sur un site vitrine, perdre une semaine de modifications est gênant. Sur une boutique, restaurer une sauvegarde d’hier efface les commandes de la journée. Il faut des sauvegardes rapprochées, et savoir comment récupérer les commandes passées entre la sauvegarde et l’incident.
Les mises à jour de WooCommerce se testent sur tout le tunnel de commande. Ajouter au panier, choisir une livraison, payer, recevoir l’email de confirmation : chaque étape doit être vérifiée sur la copie de test avant d’appliquer la mise à jour en ligne. Une boutique dont la page de paiement est cassée affiche parfaitement ses produits, et c’est justement ce qui rend la panne invisible.
Les extensions de paiement et de livraison sont critiques. Une passerelle de paiement qui cesse de fonctionner après une mise à jour ne produit aucune erreur visible pour le visiteur : il abandonne simplement sa commande.
La base de données grossit vite. Commandes, clients, paniers abandonnés et données de session s’accumulent. Un nettoyage régulier, fait avec précaution, garde la boutique rapide.
Les données clients sont des données personnelles. Au Maroc, leur protection relève de la loi 09-08. Une maintenance sérieuse surveille donc aussi les accès à l’administration et la sécurité des données stockées.
Pour une boutique, je considère que la maintenance n’est pas une option : c’est une condition pour vendre sereinement.
Ce que tu dois garder, même avec un prestataire
Confier la maintenance ne veut pas dire tout déléguer. Certaines choses doivent rester entre tes mains, quel que soit ton prestataire.
Tes accès principaux. Le compte d’hébergement, le compte du bureau d’enregistrement de ton nom de domaine et un compte administrateur WordPress doivent être à ton nom, avec ton adresse email. Le prestataire reçoit des accès à lui, séparés, que tu peux révoquer.
Une copie de sauvegarde que tu contrôles. Demande qu’une copie récente te soit transmise régulièrement, ou déposée dans un espace de stockage qui t’appartient. Si le prestataire disparaît, tu repars de cette copie.
La date de renouvellement de ton domaine et de ton hébergement. C’est une responsabilité que beaucoup croient déléguée et qui ne l’est pas. Un domaine expiré met tout le site hors ligne, emails compris.
Un contact de secours. Garde le nom d’un second professionnel capable de reprendre ton site en urgence. Un site bien documenté se reprend en quelques heures ; un site dont personne d’autre ne connaît rien se reprend en plusieurs jours.
Ces quatre précautions ne coûtent rien, et elles transforment une dépendance en simple délégation.
Faire soi-même : ce qui est raisonnable
Tu peux prendre en charge une partie de la maintenance toi-même, à condition de rester dans ce qui est sans risque.
Raisonnable pour tout le monde : vérifier chaque semaine que le site s’affiche et que le formulaire de contact arrive, garder une trace des accès, supprimer les extensions inutilisées, activer la double authentification.
Raisonnable sur un petit site vitrine : appliquer les mises à jour après une sauvegarde complète, en contrôlant ensuite les pages principales.
À éviter sans méthode : mettre à jour une boutique en ligne en production, changer la version de PHP, modifier le thème directement, ou tenter de nettoyer un piratage. Sur un site qui encaisse des paiements ou génère l’essentiel de tes demandes, une erreur coûte plus cher qu’un entretien confié.
Les promesses qui doivent t’alerter
« Sécurité garantie à 100 % ». Personne ne peut la garantir. Un prestataire sérieux parle de réduction des risques et de temps de réaction, pas de garantie absolue.
« Mises à jour automatiques de tout ». Sans test sur une copie, c’est déléguer au hasard la stabilité de ton site.
« Sauvegardes quotidiennes » sans autre précision. Où sont-elles ? Combien de temps sont-elles gardées ? Ont-elles déjà été restaurées ?
Un contrat sans compte-rendu. Si tu ne sais jamais ce qui a été fait, tu ne sais pas si quelque chose a été fait.
Des accès que tu n’as pas. Si le prestataire est le seul à détenir les accès à ton hébergement ou à ton domaine, tu ne contrôles plus ton propre site.
Les trois questions à poser à un prestataire
Trois questions suffisent à faire le tri.
« Comment testez-vous les mises à jour avant de les appliquer ? » La bonne réponse mentionne une copie de test. Toute autre réponse signifie que les tests se font sur ton site en ligne.
« Quand avez-vous restauré une sauvegarde pour la dernière fois ? » Un prestataire qui n’a jamais restauré une de ses sauvegardes ne sait pas si elles fonctionnent.
« Que se passe-t-il si mon site est piraté un dimanche ? » La réponse te dit exactement ce que vaut le contrat.
Par où commencer
Commence par un état des lieux, même sans prestataire. Note la version de WordPress, la liste des extensions et leur date de dernière mise à jour, la version de PHP chez ton hébergeur, et vérifie s’il existe une sauvegarde récente stockée hors du serveur. Cet inventaire prend une demi-heure et te dit immédiatement si ton site est entretenu ou en sursis.
Ensuite, mets en place la sauvegarde externe et la surveillance de disponibilité. Ce sont les deux protections qui évitent les pires scénarios, et elles se règlent une fois pour toutes.
Et si l’inventaire te montre des années de retard, ou si ton site est trop important pour être entretenu à tâtons, écris-moi : je fais le point sur l’état réel de ton site, je te dis ce qui est urgent et ce qui peut attendre, et je te propose un entretien précis, tâche par tâche, avec un compte-rendu à chaque intervention.
Besoin d'aide sur la maintenance de ton site WordPress ?
Je vous réponds sous 24h avec des conseils concrets et un devis gratuit, sans engagement.
Questions fréquentes
Qu’est-ce que la maintenance d’un site WordPress ?
C’est l’ensemble des tâches régulières qui gardent un site WordPress sûr, rapide et fonctionnel : mettre à jour le cœur, le thème et les extensions, sauvegarder le site et vérifier que les sauvegardes se restaurent, protéger contre les attaques et surveiller que le site reste en ligne. C’est l’équivalent de l’entretien d’une voiture : invisible quand il est fait, très coûteux quand il ne l’est pas.
À quelle fréquence faut-il mettre à jour WordPress ?
Les mises à jour de sécurité doivent être appliquées rapidement, dans les jours qui suivent leur publication, parce que les failles corrigées deviennent publiques. Les autres mises à jour peuvent être regroupées, par exemple chaque semaine ou chaque quinzaine, à condition d’être testées sur une copie du site avant d’être appliquées en production.
Les mises à jour automatiques de WordPress suffisent-elles ?
Elles aident, mais elles ne suffisent pas. WordPress applique automatiquement ses mises à jour mineures de sécurité, et l’on peut activer les mises à jour automatiques des extensions. Mais personne ne vérifie ensuite que le site fonctionne encore, et une extension incompatible peut casser une page ou un formulaire sans que tu le saches pendant des jours.
Où stocker les sauvegardes d’un site WordPress ?
Ailleurs que sur le serveur du site, et idéalement à deux endroits. Une sauvegarde gardée sur le même serveur disparaît avec lui si l’hébergement tombe ou si le site est chiffré par une attaque. Un stockage externe, plus une copie supplémentaire, protègent contre la quasi-totalité des scénarios.
Mon hébergeur fait déjà des sauvegardes, est-ce suffisant ?
C’est un bon filet, pas une stratégie. Les sauvegardes de l’hébergeur sont souvent conservées peu de temps, stockées dans la même infrastructure, et leur restauration peut dépendre du support. Garde-les, mais ajoute tes propres sauvegardes externes, que tu contrôles et que tu as déjà restaurées au moins une fois.
Que se passe-t-il si je ne fais aucune maintenance ?
Rien de visible pendant un temps, puis tout en même temps. Les extensions vieillissent et deviennent incompatibles, une faille connue finit par être exploitée, la version de PHP n’est plus maintenue par l’hébergeur. Le jour où quelque chose casse, la réparation porte sur des années de retard accumulé, ce qui coûte bien plus cher qu’un entretien régulier.
Puis-je faire la maintenance de mon site moi-même ?
Une partie, oui : vérifier que le site s’affiche, surveiller les formulaires, appliquer les mises à jour sur un petit site vitrine après une sauvegarde. Dès que le site encaisse des paiements, gère des comptes clients ou génère l’essentiel de tes demandes, une erreur coûte trop cher pour être tentée sans méthode ni copie de test.
Quelle différence entre maintenance et dépannage ?
La maintenance est préventive et régulière : elle évite les pannes. Le dépannage est curatif et ponctuel : il répare une panne qui est déjà arrivée, souvent dans l’urgence. Un site bien entretenu a rarement besoin de dépannage, et quand il en a besoin, la réparation est plus rapide parce que les sauvegardes et l’historique existent.

Ayoub Fattami
Développeur web full-stack freelance basé à Marrakech. Depuis plus de 5 ans, j'accompagne entreprises et entrepreneurs dans la création de sites WordPress et sur-mesure performants et optimisés SEO. Plus de 35 projets livrés, note de 5,0/5 sur avis vérifiés.
À lire aussi
Site WordPress piraté : que faire dans les 24 premières heures (guide d’urgence)
Ne supprime rien, sauvegarde l’état infecté et change tous les mots de passe : le plan heure par heure pour nettoyer un site WordPress piraté.
Lire WordPressMon site WordPress est lent : le diagnostic en 10 étapes (du plus probable au plus rare)
Un site WordPress lent vient presque toujours des images, des extensions ou d’un cache absent. Mesure d’abord, puis corrige dans l’ordre en 10 étapes.
Lire WordPressMon Site WordPress Bug : 15 Solutions Simples
Votre site WordPress affiche un écran blanc ? Une erreur 500 ? Vous ne pouvez plus accéder à votre tableau de bord ? Ne paniquez pas. WordPress…
Lire